

Kot vsi vemo, je eden glavnih ciljev tehnologije in računalništva udobje, in v tem primeru bomo delali na udobju za nas, programerje.
Pogosto je najboljši varnostni ukrep storiti vse, kar je mogoče, da obiskovalcem preprečimo, da bi zares razumeli, kaj počnejo , s čimer se izognemo pogostim spletnim ranljivostim. Zato predlagam, da pri razvoju spletnega mesta ne sledite smernicam vseh ostalih, temveč različne funkcije oblikujete sami.
Eden najpomembnejših delov vsakega spletnega mesta je baza podatkov , saj bodo tam shranjeni skoraj vsi podatki, ki jih je treba shraniti. Za dostop do baze podatkov potrebujemo naslednje podatke:
- Strežnik
- uporabnik
- geslo
- Ime baze podatkov
Običajno so te informacije priložene v isti datoteki, ki opravlja funkcijo povezovanja z bazo podatkov:
<?php

$link=mysql_connect("SERVIDOR", "USUARIO", "CONTRASEÑA");

mysql_select_db("BASE DE DATOS",$link) OR DIE ("Error: No es posible establecer la conexión");

mysql_set_charset('utf8');

?>
Vendar pa, kot vedno, obstaja še en način: te zelo zaupne podatke lahko shranimo v drugo datoteko od tiste, ki opravlja funkcijo , in nato omejimo dovoljenja te datoteke.
Za to bomo uporabili funkcijo `rtrim`, ki izvleče podatke iz datoteke z navadnim besedilom. Datoteka `.txt` mora vsebovati en podatek na vrstico , nekaj takega:
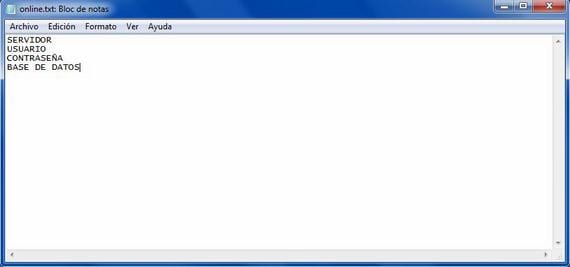
Datoteka .Txt
Navedene podatke bi ekstrahirali kasneje v datoteki, ki vzpostavi povezavo:
<?php
$datos='datos.txt';
$todos_los_datos=file($datos);
$servidor=rtrim($todos_los_datos[0]);
$usuario=rtrim($todos_los_datos[1]);
$clave=rtrim($todos_los_datos[2]);
$basededatos=rtrim($todos_los_datos[3]);
$conectar=mysql_connect($servidor, $usuario, $clave);
mysql_select_db($basededatos, $conectar);
?>